Windows’dagi shubhali jarayonlarni tekshirish
Windows jurnallari, Sysmon, Process Explorer va Autoruns yordamida amaliy tekshiruv.
Men kiberxavfsizlik tahlilchisi, SOC tahlilchisi va sertifikatlangan etik xakerman.
Hujumchilar iz qoldiradi. Men ularni qayerdan izlashni bilaman.
Tahdidlarni aniqlash, hodisalarni tekshirish va xavfsizlikni avtomatlashtirish bo‘yicha amaliy loyihalar.
Reyting holati: 2026-yil 30-oktabr
SOC AMALIYOTLARI
Tahdidlarni aniqlash muhandisligi, hujum simulyatsiyasi va xavfsizlikni avtomatlashtirish bo‘yicha tanlangan loyihalar.
Yo‘lak bo‘ylab yurish uchun sahifani aylantiring yoki suring. Ichkariga qarash uchun eshikka kursorni olib boring yoki Tab bilan o‘ting.Yo‘lak bo‘ylab yurish uchun yon tomonga aylantiring. Ichkariga kirish uchun eshikni tanlang.
Tahdidlarni aniqlash muhandisligi
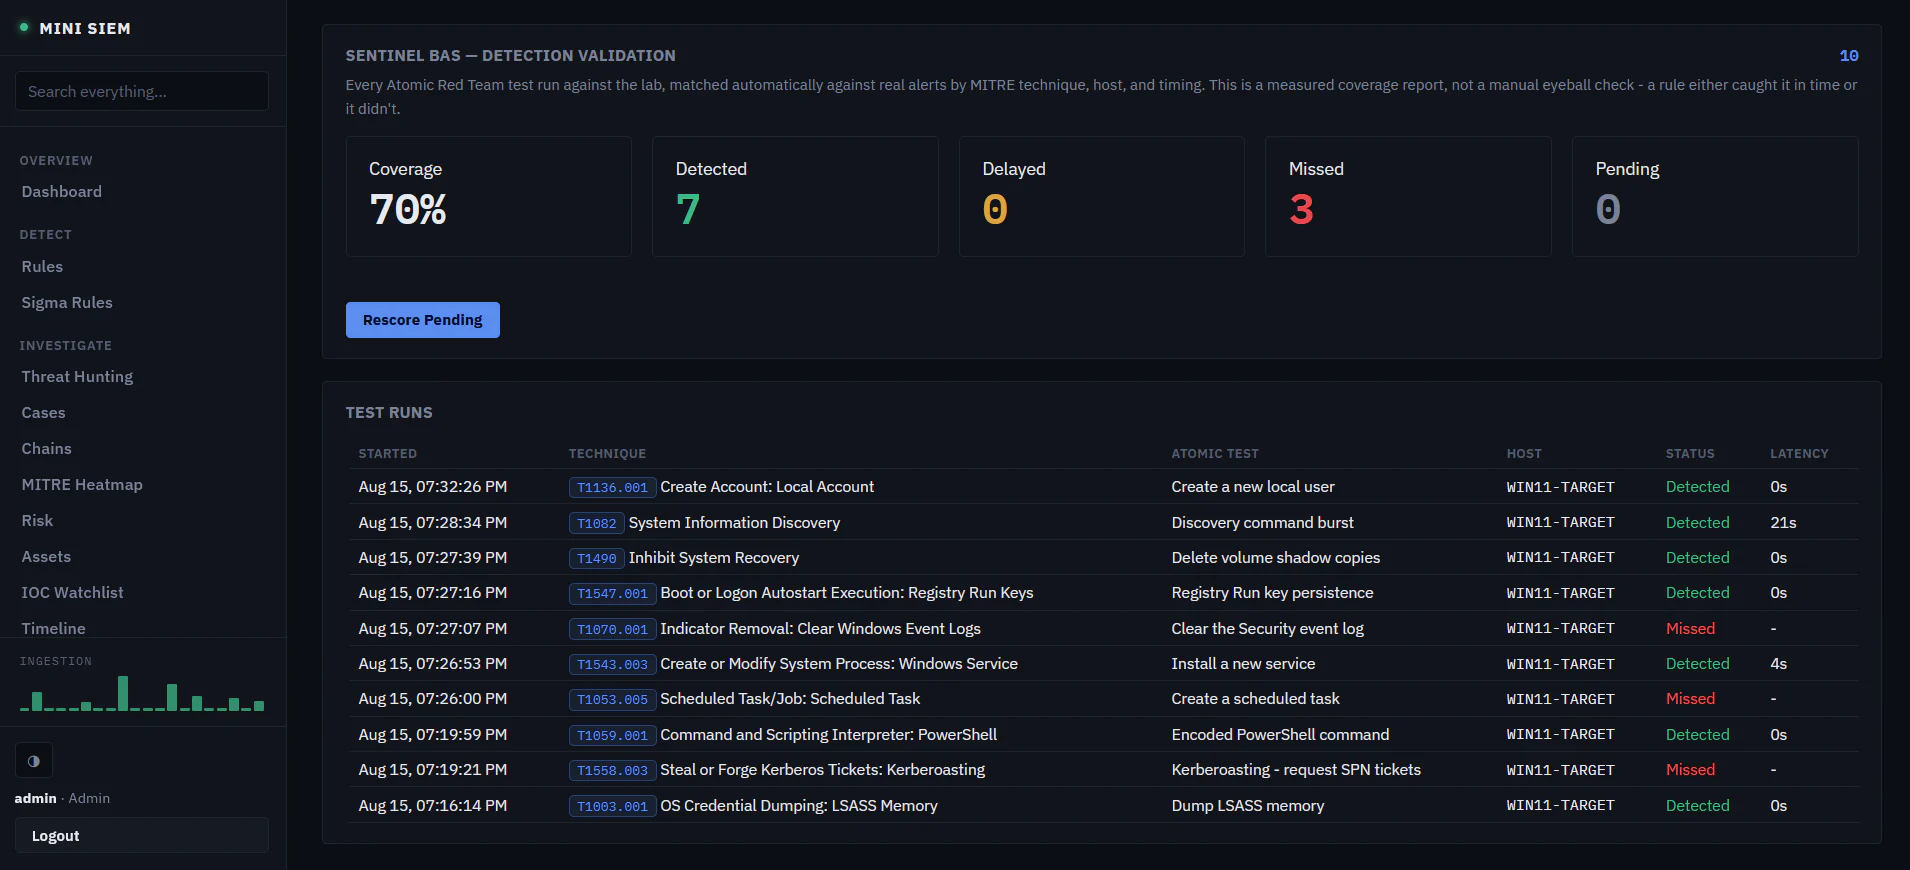
Aniqlash qoidalarini sinash, ogohlantirishlarni o‘zaro bog‘lash va aniqlanmagan hujum simulyatsiyalarini tahlil qilish uchun Python’da yaratilgan SIEM va Sentinel BAS.
Dalillar Yettita simulyatsiya bo‘yicha mos ogohlantirishlar yaratildi, uchtasida esa yaratilmadi. Kerberoasting holatining aniqlanmaganiga parser ajratib olmagan maydon sabab bo‘lgan.
Fishingni aniqlash
Ishlab chiqilmoqda
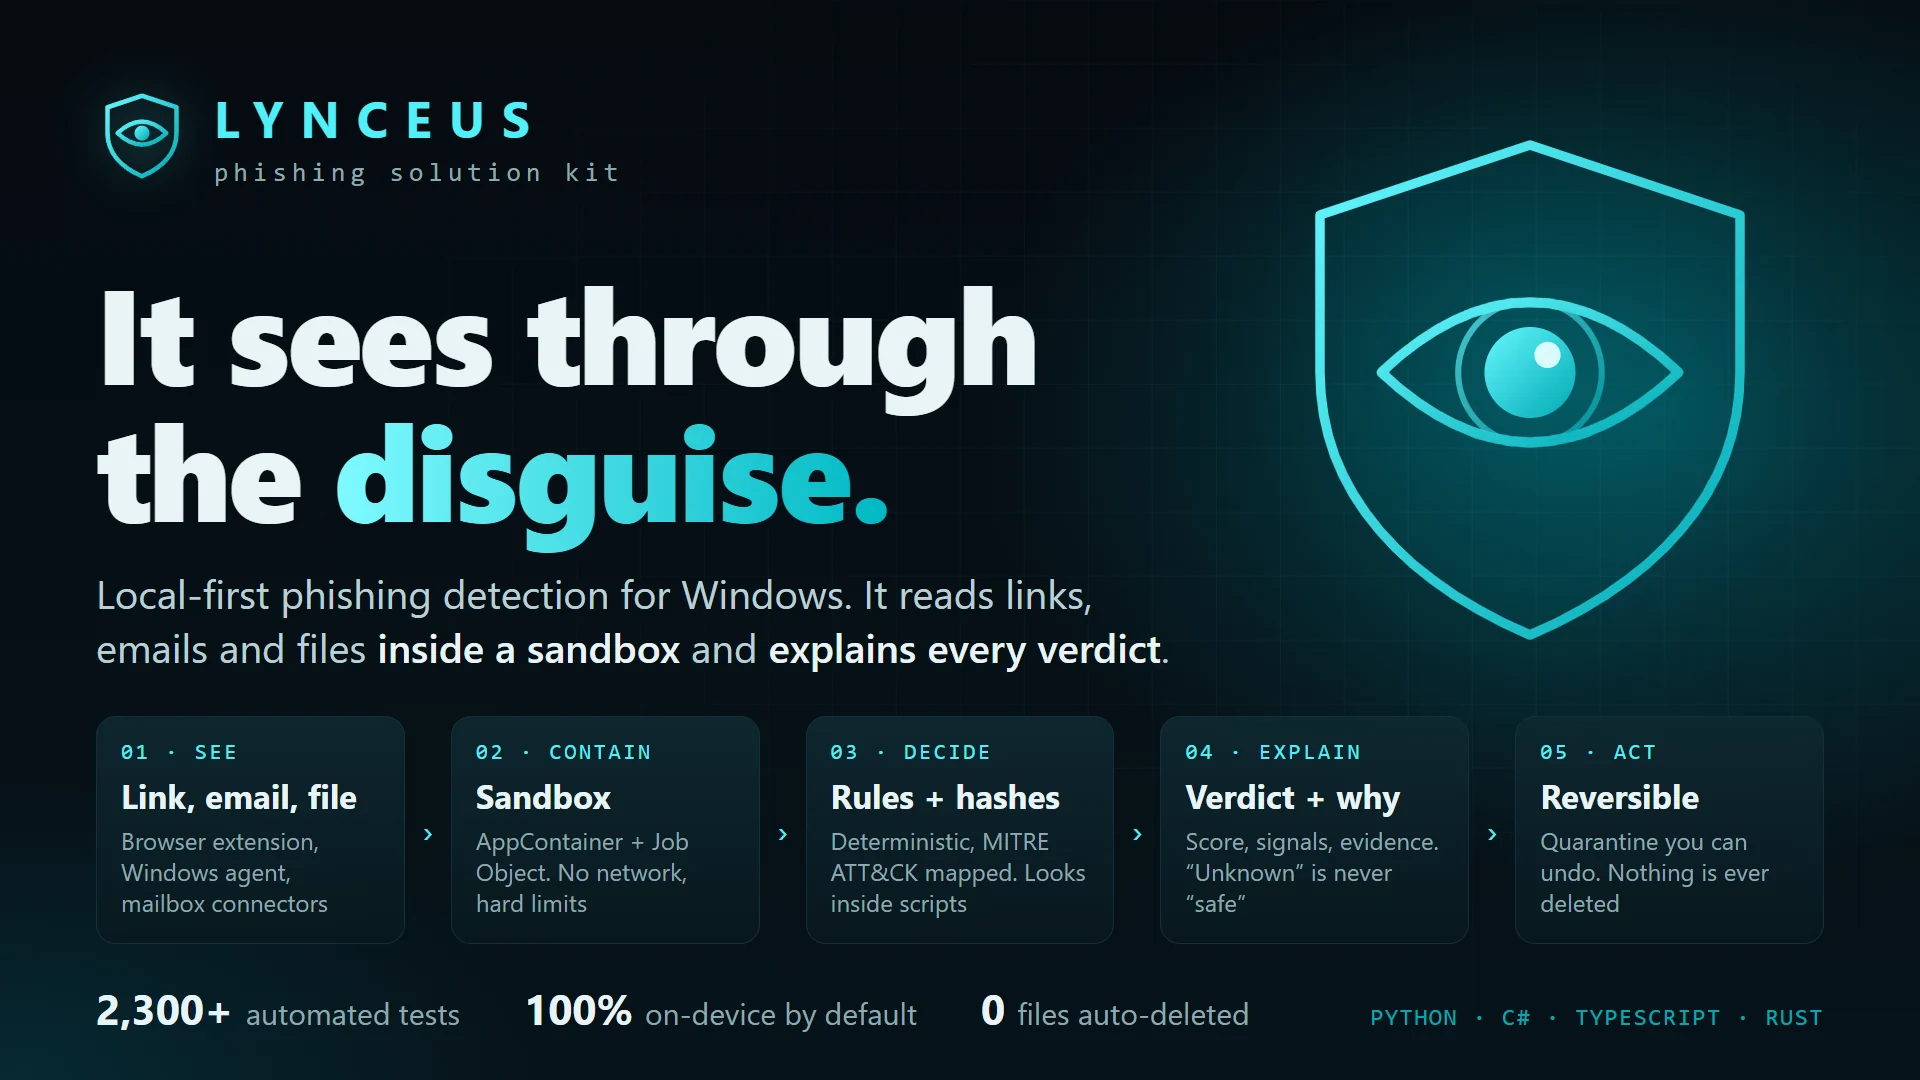
U niqob ortini ko‘radi.
Windows uchun lokal ishlaydigan fishing aniqlash tizimi. Lynceus havolalar, xatlar, fayllar va so‘rov bo‘yicha sahifaning o‘zini foydalanuvchining o‘z kompyuteridagi izolyatsiyalangan muhitda (sandbox) o‘qiydi, o‘zining qoidalari, fayl xeshlari va faqat ogohlantira oladigan, ma’lumotlarda o‘rgatilgan domen modeli asosida qaror qiladi va har bir xulosani tushuntiradi: ball, unga sabab bo‘lgan belgilar va dalillar. Standart holatda hech narsa tashqi xizmatga yuborilmaydi, karantinga olingan hech narsa o‘chirilmaydi.
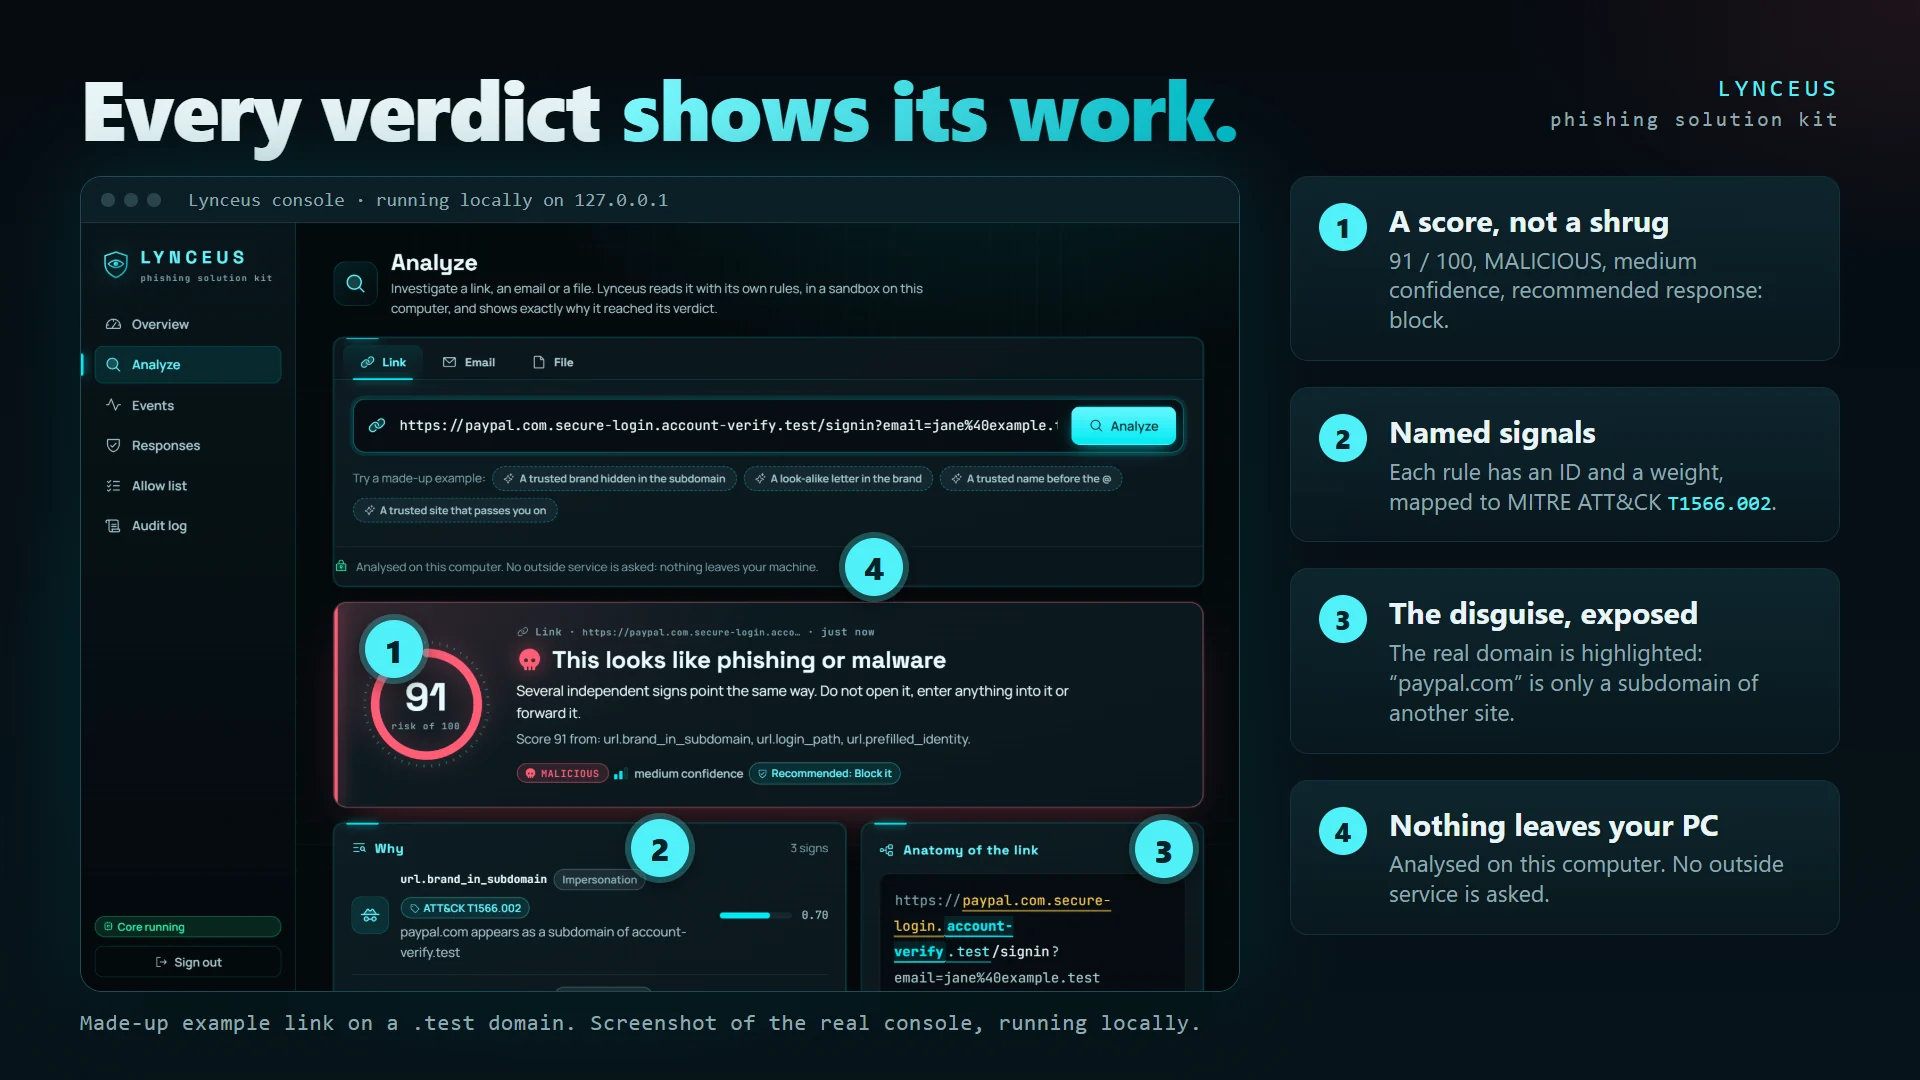
Konsol lokal ishlaydi (127.0.0.1) va unda Overview, Analyze, Events, Responses, Allow list va Audit log bo‘limlari bor. Skrinshotda u .test domenidagi to‘qima havolani tahlil qilib, 100 dan 91 xavf bali, o‘rtacha ishonch bilan “zararli” xulosasi va tavsiya etilgan javobni beradi: bloklash. Xulosa ostida ballni hosil qilgan belgilar nomlanadi, har biri qoida ID si va vazni bilan, MITRE ATT&CK T1566.002 (spearphishing havolasi) ga bog‘langan; havola qismlarga ajratilib, “paypal.com” boshqa saytning subdomeni ekani ko‘rsatiladi.
TexnologiyalarPythonFastAPIC# (.NET 10)TypeScriptReactRust (Tauri 2)PostgreSQLDocker
Lynceus hali ishlab chiqilmoqda. Manba kodi GitHub’da ochiq (litsenziya hali tanlanmagan); skrinshotlar mening kompyuterimda ishlayotgan haqiqiy konsolni ko‘rsatadi.
Purple Team laboratoriyasi
Hisob ma’lumotlaridan noqonuniy foydalanish, tarmoq ichida harakatlanish va domenni egallashni o‘rganish uchun ajratilgan Active Directory laboratoriyasi. Telemetriya va himoya tahlili hujjatlashtirilgan.
Dalillar Hujum zanjiri bo‘ylab Windows Security, Sysmon va OpenSSH dalillari qayd etildi.
Xavfsizlik muhandisligi
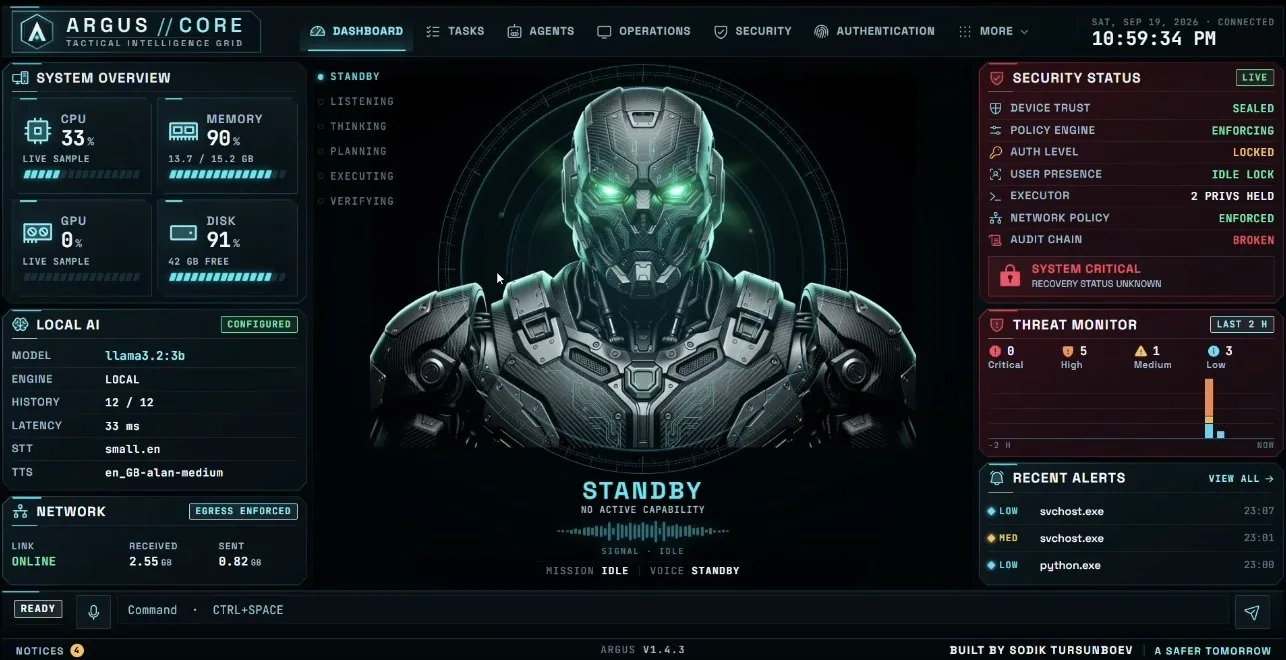
Faol ishlab chiqilayotgan Windows yordamchisi: ovozli va matnli muloqot, chegaralangan agent jarayonlari va server ruxsatlari bilan boshqariladigan ish stoli avtomatizatsiyasi.
Dalillar Ovoz, ish stoli jarayonlari, cheklangan agentlar, 3D holat ko‘rinishi va o‘rnatish hujjatlariga ega ochiq Windows kodi.
Aniqlash dalillari
Asl skrinshotlar va laboratoriya qaydlari
Manbasi va izohini ko‘rish uchun skrinshot yoki laboratoriya qaydini tanlang.
Sentinel BAS hujum simulyatsiyalarini SIEM ogohlantirishlari bilan bog‘laydi va tekshiruv natijalarini ko‘rsatadi.
Sentinel BAS natijalari. Qayd etilgan loyiha skrinshoti.
Shubhali faoliyatni tekshirish va uning ta’sirini tushunish uchun Windows va Linux tizimlaridagi hodisalarni tahlil qilaman.
Splunk va Elastic Stack (ELK: Elasticsearch, Logstash va Kibana), shuningdek SIEM, SOAR va EDR vositalari bilan ishlayman.
Amaliy ishlarim log tahlili, phishing va zararli dasturlarni tekshirish, raqamli kriminalistika hamda kiberhodisalarga javob berishni qamrab oladi. Hodisalarni o‘zaro bog‘layman, qurilmadagi raqamli dalillarni tekshiraman va xulosalar hamda javob choralarini hujjatlashtiraman.
Hujum usullari bo‘yicha tajribam veb-ilovalarni sinash (OWASP), Active Directory hujumlarini laboratoriyada takrorlash va red teamingni o‘z ichiga oladi. Bu bilimlardan hujumchi harakatlarini tekshirish va himoya qamrovini baholashda foydalanaman.
Har bir ko‘nikmaga tegishli loyiha yoki ta’lim dalilini oching.
ARGUS’ni ishlab chiqyapman: model takliflarini amal bajarish ruxsatidan ajratuvchi Windows yordamchisi. Nazorat mexanizmlari va cheklovlar loyiha tahlilida keltirilgan.
Sentinel BAS’ni yaratdim: hujum simulyatsiyalarini SIEM ogohlantirishlari bilan bog‘ladim va aniqlash mantiqidagi kamchiliklarni tekshirdim.
Python/Flask asosida maxsus SIEM yaratdim: jurnallarni yig‘ish, korrelyatsiya va tahlilchi tasdiqlaydigan javob jarayonlarini ishlab chiqdim.
AD Purple Team laboratoriyasini qurdim: hujum yo‘llari, telemetriya va himoya bo‘yicha xulosalarni hujjatlashtirdim.
Zararli dastur, phishing va ransomware holatlarini tekshirdim hamda xavfsizlik hodisalarini tahlil qildim. Amaliy tajribam OWASP tavsiyalariga asoslangan veb-ilovalar pentestini ham qamrab oladi.
Kompyuter muhandisligi bo‘yicha bakalavriat
2023-yildagi birinchi amaliy kiberxavfsizlik kursimdan bugun yaratayotgan tizimlarimgacha.
Eng so‘nggi yozuvdan birinchi kursgacha.
EC-Council Hackerverse CTF musobaqasining raqamli kriminalistika va insidentlarga javob berish yo‘nalishida qatnashdim. Ishtirok sertifikatida Master darajasi ko‘rsatilgan.
Ovozli muloqot, Svelte interfeysi, cheklangan agentlar, nazoratli ish stoli amallari va himoyaviy monitoringga ega, asosan lokal ishlovchi Windows yordamchisi ARGUS’ni ishlab chiqyapman.
ARGUS loyihasiTo‘g‘ridan-to‘g‘ri o‘z interfeysida ishga tushadigan yuklanuvchi Arch Linux distributivi SODIK OS’ni qurdim.
Maqolani o‘qishHujum simulyatsiyasi, ogohlantirishlar korrelyatsiyasi va aniqlashni tekshirishni bog‘lovchi SIEM va Sentinel BAS yaratdim.
SIEM loyihasiAjratilgan Active Directory laboratoriyasini qurdim, LLMNR poisoning’dan domenni egallashgacha bo‘lgan hujum zanjirini takrorladim va telemetriya hamda himoya bo‘yicha xulosalarni hujjatlashtirdim.
Maqolani o‘qishTryHackMe’ning Sapphire League’ida 9-fevralda 1-o‘rinni egalladim.
Ikkala TryHackMe yo‘nalishini bir oyda tamomladim: hujum va himoya bo‘yicha 115 soatdan ortiq laboratoriyalar.
TryHackMe’ning Gold League’ida 19-yanvarda, so‘ng Platinum League’ida 26-yanvarda 1-o‘rinni egalladim.
Dunyo bo‘yicha TryHackMe foydalanuvchilarining eng yaxshi 1 foiziga kirdim.
Profilni ko‘rishTryHackMe o‘quv yo‘nalishini tamomladim: 30 soat 40 daqiqa amaliy laboratoriyalar.
EC-Council sertifikati. Raqami: ECC5142870936.
Haqiqiyligini tekshirishEC-Council’ning Certified Ethical Hacker kursini tamomladim.
Coursera’da Google tayyorlagan uchta kursni tamomladim: Foundations of Cybersecurity, Play It Safe: Manage Security Risks va Connect and Protect: Networks and Network Security.
Sertifikatlarni ko‘rishKiberxavfsizlik bo‘yicha birinchi amaliy kursim: Udemy’da Zaid Sabih va zSecurity bilan 16 soat.
Sertifikatni tekshirishKiber savodxonlik
Soxta yetkazib berish SMSini tanishdan Tor va Tails’gacha: o‘z darajangizdagi qisqa darslar, telefoningiz yoki kompyuteringiz uchun qadamlar.
Sertifikatni to‘liq o‘lchamda ko‘rish uchun ustiga bosing.
EC-Council tomonidan berilgan, 2025-yil oktabr
Sertifikat raqami ECC5142870936
Haqiqiyligini tekshirishEC-Council’da tamomlangan, 2025-yil iyul
Sertifikat raqami 762648
Haqiqiyligini tekshirishEC-Council, 2026-yil 3-oktabr · Master darajasi
Sertifikat raqami 2104
Google, Coursera platformasida
2024-yil noyabr
Haqiqiyligini tekshirishGoogle, Coursera platformasida
2024-yil noyabr
Haqiqiyligini tekshirishZaid Sabih va zSecurity, Udemy platformasida
2023-yil noyabr, 16 soat
Haqiqiyligini tekshirishXavfsizlik loyihalari, tekshiruvlar va sinovlarda olingan xulosalar haqidagi texnik maqolalar.
Windows jurnallari, Sysmon, Process Explorer va Autoruns yordamida amaliy tekshiruv.
Windows AI yordamchisidagi ruxsatlar, butunlik tekshiruvi, sandbox va himoya chegaralari.
Shaxsiy laboratoriyadagi hujum bosqichlari, hodisa jurnallari va himoya tahlili.
Oxirgi tanlov:
 Asl nashr rasmi · SANS Internet Storm Center
 Asl nashr rasmi · BleepingComputer
 Asl nashr rasmi · BleepingComputer
Xavfsizlik nashrlaridan tanlangan xabarlar. To‘liq maqola uchun asl manbaga o‘ting. Rasmlar ko‘rsatilgan nashrga tegishli.
Loyihalar, texnik hamkorlik yoki ishlarim haqida savollar uchun elektron pochta yoki quyidagi shakl orqali bog‘laning.
Pochta orqali yozmoqchimisiz?
hello@sodik.euCV yuklab olish (PDF)Varshava, Polsha
3D sayt navigatsiyasi
Shaxsiy saytimni ko‘rishning boshqacha usuli.